


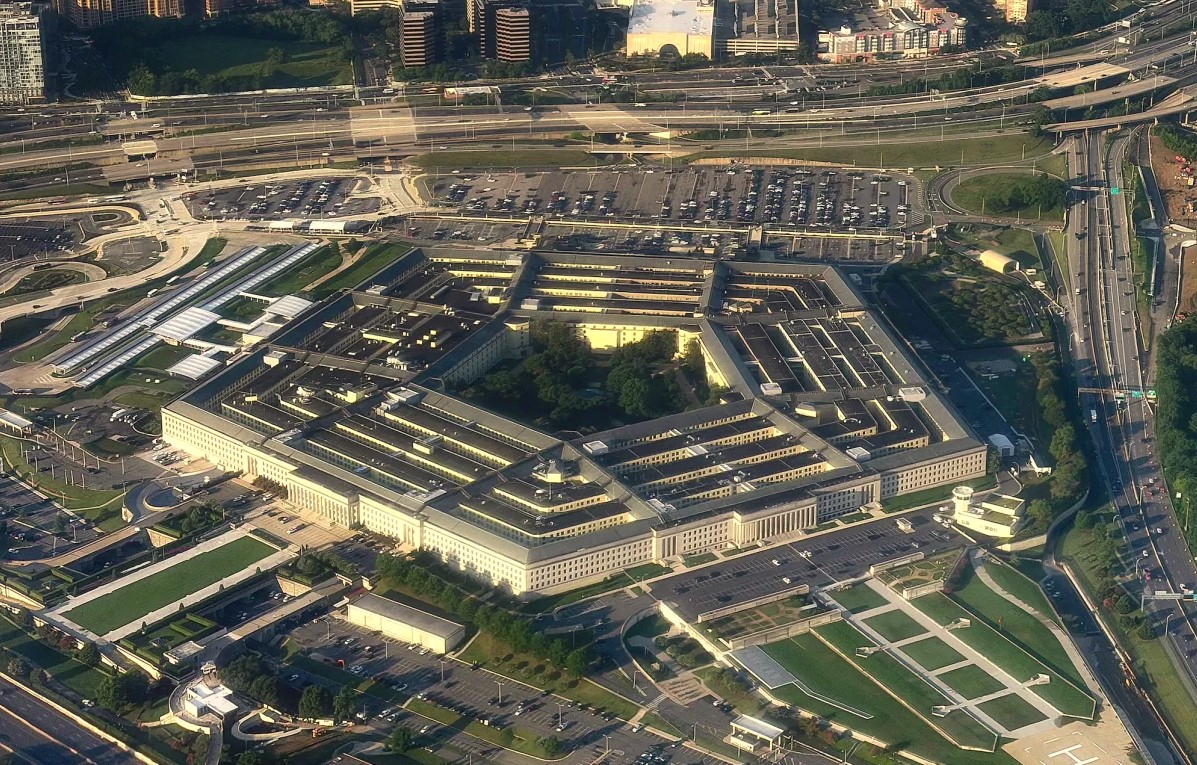
El Pentágono sufrió una brecha de datos que expuso información de casi 3 millones de personas
El Departamento de Defensa de Estados Unidos confirmó que una de sus agencias, el Defense Manpower Data Center (DMDC), sufrió una brecha de seguridad que quedó abierta durante nueve meses y afectó a cerca de 3 millones de personas. El DMDC es el organismo que administra los registros de personal militar, con más de 60 millones de perfiles en su base de datos.
El Departamento de Defensa fue escueto en su comunicado: dijo que “no tiene indicios de que la información haya sido mal utilizada”, aunque no detalló qué mecanismos usó para llegar a esa conclusión.
Según el aviso oficial, los atacantes aprovecharon una vulnerabilidad en un servidor de intercambio de archivos para acceder sin autorización entre octubre de 2025 y mediados de julio de 2026, cuando el DoD detectó el problema. De los casi 3 millones de registros comprometidos, 2,76 millones corresponden a personas vivas y unos 294.000 a personas fallecidas.
La lista de datos filtrados es larga: números de seguro social, nombres completos, fechas de nacimiento, sexo, raza, información de contacto y detalles sobre el servicio militar, incluidas especialidades ocupacionales. Todo esto estaba almacenado sin cifrar, lo que agrava el riesgo para las víctimas, que ahora quedan expuestas a robo de identidad y fraude.
Por ahora nadie reclamó la autoría del ataque. Ningún grupo de cibercrimen conocido se atribuyó la intrusión, algo inusual para un hackeo de esta escala contra una agencia federal. El Departamento de Defensa fue escueto en su comunicado: dijo que “no tiene indicios de que la información haya sido mal utilizada”, aunque no detalló qué mecanismos usó para llegar a esa conclusión.
El episodio llega apenas semanas después de que el FBI confirmara una brecha en el portal de empleo de la agencia, atribuida al grupo ShinyHunters, lo que pone en evidencia una seguidilla incómoda de incidentes en organismos federales estadounidenses en pocos meses. Para el personal militar afectado, la recomendación de siempre: estar atento a intentos de phishing y monitorear reportes crediticios ante cualquier movimiento sospechoso.
