


Fortinet detectó una falla crítica en FortiMail que ya están explotando en ataques reales
Fortinet confirmó que una vulnerabilidad crítica en FortiMail, su plataforma de seguridad de correo, está siendo explotada activamente por atacantes antes de que exista un parche definitivo. La falla, catalogada como CVE-2026-104286, tiene un puntaje de 9.8 sobre 10 en la escala CVSS, prácticamente el tope de gravedad posible.
El hallazgo lo reportó Gwendal Guégniaud, del propio equipo de seguridad de Fortinet, así que por ahora todo indica que la compañía lo detectó puertas adentro y no por un aviso externo.
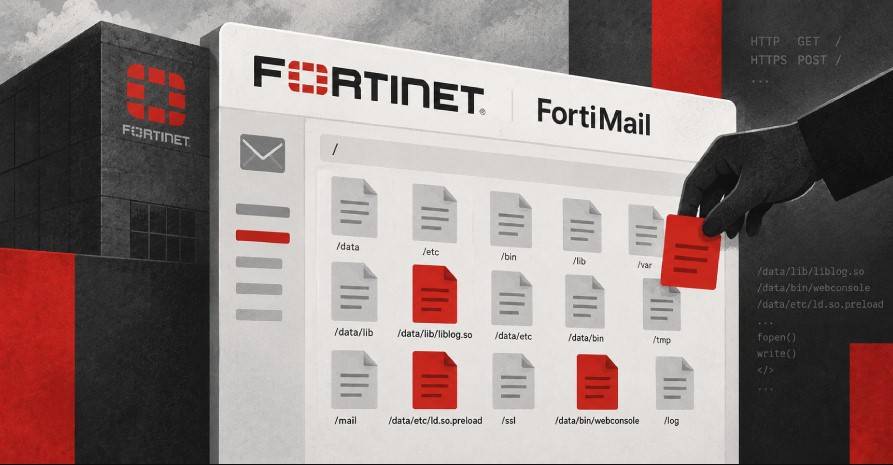
El problema está en la interfaz de administración del producto y combina un error de path traversal con un manejo defectuoso de caracteres nulos. En criollo: alguien sin ninguna credencial puede mandar pedidos HTTP o HTTPS armados a medida y lograr que el sistema escriba archivos en el servidor, la puerta de entrada perfecta para instalar un backdoor o tomar control del equipo.
Según la empresa, afecta a FortiMail en las ramas 7.2, 7.4, 7.6 y 8.0, prácticamente todo lo que está en producción hoy. Fortinet ya identificó indicios de compromiso concretos en clientes afectados: dos direcciones IP maliciosas y siete archivos del sistema que aparecieron modificados o agregados.
Todavía no hay un parche final disponible, aunque la compañía ya anunció que las versiones 7.4.9, 7.6.7 y 8.0.2 van a cerrar el agujero apenas salgan. Mientras tanto, la recomendación es desactivar la función IBE desde la línea de comandos y, sobre todo, sacar la interfaz de administración de internet para dejarla accesible solo desde redes internas de confianza, algo que en rigor debería ser norma para cualquier dispositivo de borde.
El hallazgo lo reportó Gwendal Guégniaud, del propio equipo de seguridad de Fortinet, así que por ahora todo indica que la compañía lo detectó puertas adentro y no por un aviso externo.
