


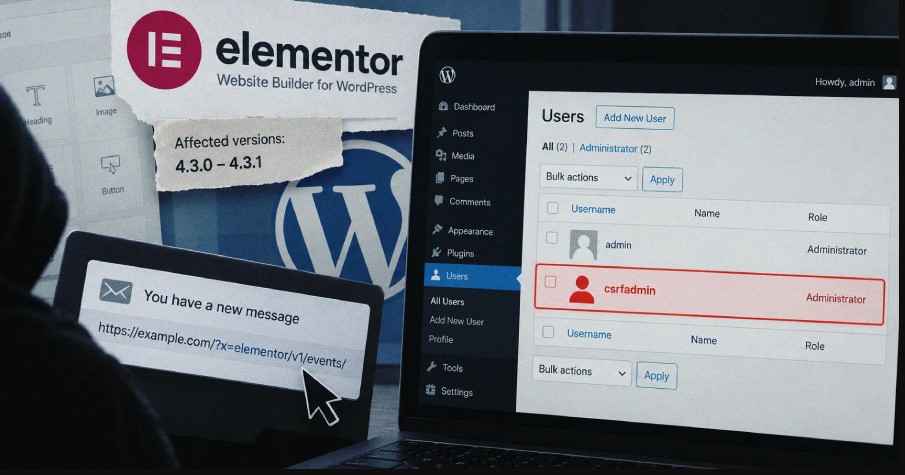
Un link basta para hackear WordPress: la falla crítica en Elementor que afecta a millones de sitios
Elementor, el plugin de WordPress más usado del mundo para armar sitios sin tocar código, tiene una falla que permite a un atacante crear una cuenta de administrador con solo mandar un link. La vulnerabilidad, catalogada como CVE-2026-62062 con un puntaje de 8.8 sobre 10, afecta a las versiones 4.3.0 y 4.3.1 del plugin, que corren en cerca de 2 millones de sitios de los más de 10 millones que usan Elementor en total.
El problema está en el módulo de Editor Events: si la URL de un pedido contiene la cadena “elementor/v1/events/” en cualquier parte, incluidos los parámetros, el sistema salta la validación de seguridad que normalmente protege a la API REST de WordPress.
El problema está en el módulo de Editor Events: si la URL de un pedido contiene la cadena “elementor/v1/events/” en cualquier parte, incluidos los parámetros, el sistema salta la validación de seguridad que normalmente protege a la API REST de WordPress. Eso abre la puerta a un ataque de tipo CSRF bastante simple de ejecutar. El atacante manda un link común, por mail, por chat o en un comentario, y si un administrador logueado lo abre, su sesión termina ejecutando en silencio la creación de un usuario nuevo con permisos totales. No hace falta que la víctima complete ningún formulario ni que exista una web maliciosa con código extra: alcanza con el clic.
Quien encontró el agujero fue el investigador conocido como Saggre, que lo reportó a través de la plataforma Patchstack. Elementor lo corrigió el 24 de septiembre con el lanzamiento de la versión 4.3.2, y desde entonces recomiendan actualizar cuanto antes a cualquiera que tenga el plugin instalado, sobre todo si administra sitios de terceros o de clientes.
Para quienes manejan WordPress con Elementor, el consejo es directo: revisar la versión instalada y subir a 4.3.2 sin esperar la próxima ventana de mantenimiento. Con 10 millones de instalaciones activas, la superficie de ataque es enorme y la explotación no requiere conocimientos técnicos avanzados.
